หลังเกิดเหตุแฮ็ก Binance ซึ่งบริษัทระบุว่ามีความเสียหายประมาณ 6.3 พันล้านดอลลาร์สหรัฐ กลโกงระลอกใหม่ก็ตามมาอย่างรวดเร็ว ครั้งนี้ไม่ได้มุ่งเป้าที่ Binance แต่มุ่งเป้าที่ผู้ใช้งาน
เช้านี้ มี “Richard Teng” คนหนึ่งตอบความคิดเห็นของผมบน LinkedIn ใต้โพสต์ของประธานเจ้าหน้าที่บริหารร่วมตัวจริงของ Binance เขาทักทายอย่างเป็นมิตรและตรงไปตรงมาว่า “Let’s connect” ตามด้วยลิงก์ Telegram โปรไฟล์นี้มีผู้ติดตามเพียง 6 คน ส่วน Richard Teng ตัวจริงมีเครื่องหมายยืนยันตัวตน และโพสต์ของเขามีผู้แสดงความรู้สึกหลายพันคน ชื่อผู้ใช้ Telegram ยังสะกดด้วยตัว “e” สองตัวซ้อนกัน
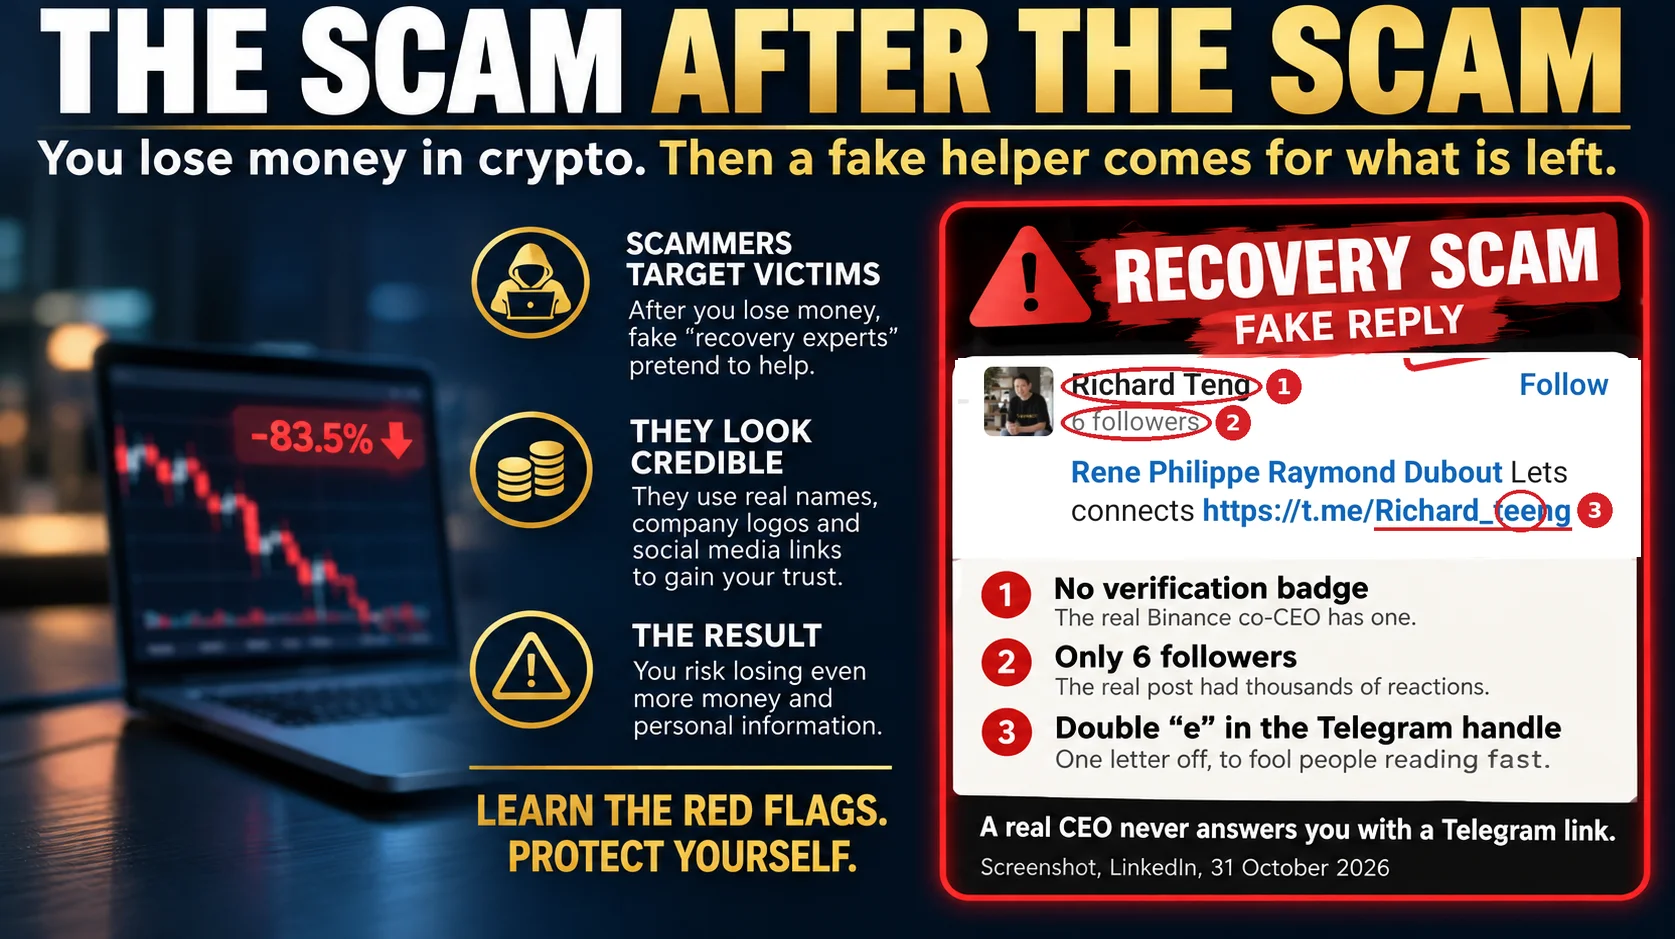
นี่คือกลโกงที่ตามมาหลังเหตุแฮ็ก หลังเหตุแฮ็กครั้งใหญ่ มิจฉาชีพมักใช้รูปแบบเดิม: ผู้ใช้ที่กังวลออกตามหาคำตอบ และมิจฉาชีพก็รออยู่แล้ว โดยปลอมตัวเป็นบุคคลที่ผู้ใช้ไว้วางใจ
กลโกงนี้ทำงานอย่างไร
- เลือกจังหวะ หลังการแฮ็ก ผู้คนกังวลเรื่องเงินของตน และพร้อมจะเชื่อใครก็ตามที่ดูเหมือนมีคำตอบ
- สวมรอยเป็นบุคคลจริง ซีอีโอ เจ้าหน้าที่ฝ่ายบริการลูกค้า หรือ “ผู้เชี่ยวชาญด้านการกู้คืนเงิน” ใช้รูปเดียวกัน ตำแหน่งเดียวกัน ต่างกันเพียงตัวอักษรเดียว
- ดึงคุณออกจากแพลตฟอร์ม ไปที่ Telegram, WhatsApp หรือลิงก์ส่วนตัว เมื่อคุณไปอยู่ที่นั่นแล้ว คนอื่นจะไม่เห็นบทสนทนาและช่วยเตือนคุณได้ยากขึ้น
- แล้วก็ถึงคำขอ ให้ “ยืนยัน” กระเป๋าเงินดิจิทัล กรอกแบบฟอร์มเพื่อ “รักษาความปลอดภัย” ให้บัญชี หรือจ่ายค่าธรรมเนียมเพื่อ “กู้คืน” เงินที่สูญเสียไป เป้าหมายเหมือนกันทุกแบบ: เงินของคุณ หรือกุญแจส่วนตัวที่ใช้ควบคุมสินทรัพย์คริปโตของคุณ
ตรวจสอบหกข้อก่อนตอบกลับใคร
- เครื่องหมายยืนยันตัวตน ตรวจสอบเครื่องหมายยืนยันตัวตนและรายละเอียดที่ได้รับการยืนยัน แต่ไม่ควรใช้เครื่องหมายนี้เพียงอย่างเดียวในการตัดสินว่าบัญชีน่าเชื่อถือ
- จำนวนผู้ติดตาม บัญชีที่อ้างว่าเป็นซีอีโอของศูนย์ซื้อขายระดับโลก แต่มีผู้ติดตามเพียง 6 คน เป็นสัญญาณเตือนสำคัญ
- การสะกด ตรวจชื่อ ชื่อผู้ใช้ และลิงก์ทีละตัวอักษร มิจฉาชีพอาศัยการที่คุณอ่านเร็ว
- ช่องทาง หากคนที่อ้างว่าเป็นซีอีโอชวนคุณไปคุยเรื่องบัญชีหรือเงินผ่าน Telegram ให้หยุดและตรวจสอบกับบริษัทผ่านช่องทางทางการก่อน
- คำขอ อย่าเปิดเผย seed phrase (ชุดคำกู้คืนกระเป๋าเงิน) หรือกุญแจส่วนตัวให้ใคร และอย่าโอนเงินให้ผู้ที่ติดต่อมาเองโดยอ้างว่าต้องจ่ายก่อนจึงจะคืนเงินให้คุณได้
- แหล่งข้อมูล ตรวจสอบประกาศจากเว็บไซต์ทางการของบริษัทและบัญชีที่ได้รับการยืนยันเท่านั้น
หากคุณถูกติดต่อแล้ว หรือจ่ายเงินไปแล้ว
หยุดการติดต่อทั้งหมดทันทีและอย่าส่งอะไรเพิ่ม รายงานโปรไฟล์นั้นต่อแพลตฟอร์ม เก็บข้อความ ที่อยู่กระเป๋าเงิน และหมายเลขอ้างอิงธุรกรรมไว้ทั้งหมด ติดต่อบริษัทตัวจริงผ่านเว็บไซต์ทางการเท่านั้น และแจ้งความกับตำรวจในพื้นที่ที่คุณอาศัยอยู่ ระวังคนแปลกหน้าที่ติดต่อมาเอง อ้างว่ากู้คืนเงินให้ได้แน่นอน และเรียกให้จ่ายล่วงหน้า คุณอาจกำลังถูกหลอกซ้ำอีกครั้ง
บทเรียน
รายละเอียดของเหตุแฮ็ก Binance ยังอยู่ระหว่างการสอบสวน แต่กลโกงที่ผมพบมีเป้าหมายชัดเจน: ทำให้คุณเชื่อว่ากำลังคุยกับคนที่ไว้ใจได้ แล้วหลอกให้คุณส่งเงินหรือเปิดเผยข้อมูลสำคัญ ชื่อที่คุ้นเคย รูปโปรไฟล์ และตำแหน่งซีอีโอไม่ได้ทำให้ข้อความนั้นน่าเชื่อถือโดยอัตโนมัติ อย่าพึ่งเทคโนโลยีเพียงอย่างเดียว การหยุดตรวจสอบสักสามสิบวินาทีอาจช่วยให้คุณเห็นสัญญาณเตือนก่อนเสียเงิน
หากคุณหรือบริษัทของคุณตกเป็นเป้าหมาย หรือต้องการคำปรึกษาด้านคริปโต การเก็บรักษาสินทรัพย์ หรือการปฏิบัติตามกฎเกณฑ์ ติดต่อเราได้ที่ thailand@fintechlex.com หรือทาง WhatsApp +41 787 983 770
แหล่งข้อมูล: แถลงการณ์อย่างเป็นทางการของ Binance เกี่ยวกับเหตุการณ์ วันที่ 30 ตุลาคม 2026; แถลงการณ์ของ Richard Teng ประธานเจ้าหน้าที่บริหารร่วมของ Binance วันที่ 30 ตุลาคม 2026; ข่าวจาก CoinDesk, CNN และ The Block วันที่ 30 ตุลาคม 2026
Rene-Philippe