En février 2026, l’Association suisse des banquiers a plaidé pour que les banques puissent émettre directement un stablecoin suisse. Le 29 octobre 2026, des pirates ont dérobé environ 6,3 milliards de dollars dans les portefeuilles chauds de Binance. L’essentiel est parti en une vingtaine de minutes.
Binance n’émettait pas de stablecoin quand elle a été piratée. Elle conservait des actifs. C’est précisément pour cette raison que je pense que Berne devrait aller plus loin que ce qu’elle propose.
Ce que dit le projet suisse sur les stablecoins
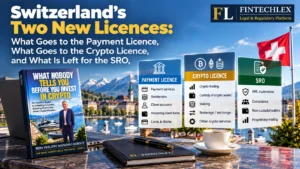
En octobre 2025, le Conseil fédéral a proposé deux nouvelles autorisations FINMA : l’une pour les établissements de moyens de paiement, l’autre pour les établissements pour cryptoactifs. L’article 12a du projet réserve l’émission du stablecoin de paiement suisse qu’il définit aux établissements de moyens de paiement, sous réserve d’exceptions. Le jeton doit être émis en Suisse, lié à une seule monnaie officielle, couvert par des actifs de réserve et remboursable au pair.
Une banque qui voudrait émettre ce jeton devrait passer par une société disposant de sa propre autorisation. Le raisonnement de Berne : les dépôts sont des créances contre la banque, alors que les réserves du jeton doivent rester séparées au profit des clients si l’émetteur fait faillite. En pleine crise, les déposants pourraient même se précipiter pour échanger leurs dépôts contre le jeton mieux protégé, au sein de la même banque. La consultation s’est terminée le 6 février 2026. Rien de tout cela n’est encore en vigueur.
Pourquoi les banques ne sont pas contentes
L’Association suisse des banquiers soutient les objectifs du projet, mais conteste l’obligation de filiale. Pourquoi une banque déjà surveillée aurait-elle besoin d’une deuxième société et d’une deuxième autorisation pour faire ce qu’un nouveau venu fera avec une seule ? Selon l’article 48 de MiCA, les établissements de crédit européens peuvent émettre eux-mêmes des jetons de monnaie électronique, à certaines conditions, notamment informer le régulateur et publier un livre blanc. L’argument se tient.
Berne a construit un mur pour l’émission et laissé la porte ouverte à la conservation
Selon l’article 6 du projet, une licence bancaire couvrirait aussi les activités d’un établissement pour cryptoactifs. Dans les limites de l’article 51r, une banque pourrait conserver des cryptoactifs pour ses clients, négocier en son propre nom pour leur compte et faire du market making sur les actifs concernés. Une banque suisse pourrait donc conserver pour ses clients le stablecoin même qu’elle n’a pas le droit d’émettre avec sa seule licence bancaire.
Ce que Binance vient de nous montrer
Binance n’est pas une petite plateforme montée dans un garage. C’est la plus grande plateforme crypto du monde, avec un fonds d’urgence et des preuves de réserves publiées. Sa première piste était l’ordinateur portable d’un ingénieur DevOps. Le 30 octobre, Binance a indiqué avoir découvert d’autres points de compromission. Elle n’a fait état d’aucune fuite des clés privées.
TRM Labs a relevé des signes de préparation au moins 36 heures avant le vol. Elle a suivi des transferts sur dix blockchains et conclu que l’infrastructure qui signe les transactions des portefeuilles chauds semblait avoir été compromise. L’essentiel de l’argent est parti en quelques minutes.
Au 1er novembre, Binance disait avoir couvert environ 95 % du montant touché. Elle a racheté des actifs de remplacement avec l’argent de la société ; elle n’a pas récupéré 95 % auprès des voleurs. Sa preuve de réserves du 2 novembre portait sur dix actifs, pas sur l’ensemble de son bilan. Mettez maintenant le même portefeuille chaud à l’intérieur d’une banque.
Où se trouve le vrai risque
Soyons précis, car les critiques le seront. Dans la faillite d’une banque suisse, les cryptoactifs tenus à disposition des clients peuvent être distraits de la masse s’ils sont attribués individuellement ou regroupés avec une part identifiable pour chaque client. La FINMA en précise les conditions. Mais on ne peut distraire que ce qui est encore là. On ne peut pas rendre à un client un bitcoin qui a déjà quitté le portefeuille.
Un piratage ne vide pas directement le compte d’épargne de qui que ce soit. La question de savoir si la banque doit rembourser ses clients dépend de ses obligations et de ce qui a mal tourné. Si elle doit payer, ou choisit de payer pour garder leur confiance, la perte peut entamer ses fonds propres. Et les déposants n’attendent pas que le capital soit épuisé. Chez Credit Suisse, 13,2 milliards de francs de dépôts sont partis le seul 15 mars 2023.
La garantie des dépôts suisse couvre les dépôts privilégiés jusqu’à 100 000 francs par client et par banque. Les liquidités disponibles de la banque défaillante sont utilisées en premier. L’engagement total de contribution des banques est de 1,6 % des dépôts garantis, avec un plancher de 6 milliards de francs : 8,1 milliards pour la période de juillet 2026 à juin 2027. Cela donne un ordre de grandeur. Le dispositif ne remplacerait pas les cryptos volées. Le risque pour les déposants, c’est ce que la perte pourrait faire à leur banque.
Mon avis : la crypto et les dépôts ne doivent pas vivre sous le même toit
Les banques n’ont rien à faire de la crypto à l’intérieur de la banque qui reçoit les dépôts. Pas parce que la crypto serait le diable : j’ai écrit deux livres sur le sujet, et aucun ne vous dit d’acheter ni de fuir. Parce que celui qui verse son salaire dans une banque suisse ne devrait pas avoir à se demander si le desk crypto protège bien ses clés de signature.
Une banque peut garder les cryptos hors ligne, exiger une validation indépendante pour les gros transferts et limiter les soldes de ses portefeuilles chauds. Ce sont des précautions raisonnables. Il reste une question : quel bilan encaisse le choc si elles échouent ?
Ma règle est donc simple. Si une banque veut émettre des stablecoins, conserver des cryptos pour ses clients, négocier pour eux ou faire du market making, elle doit loger cette activité dans une filiale dotée de ses propres fonds propres, lui donner ses propres contrôles de signature, et plafonner les garanties et l’exposition de la maison mère.
Une filiale sur le papier ne suffit pas. Si la société crypto partage les systèmes informatiques, le personnel et les clés de signature de la banque, un pirate qui entre dans l’une entre dans l’autre. Si la banque garantit ses pertes, c’est la banque qui paie. Et si elle porte le nom de la banque, celle-ci la renflouera de toute façon pour protéger sa réputation. Le jour du piratage, la séparation n’existe plus qu’au registre du commerce.
L’idée est de décider combien la banque peut perdre avant le piratage, pas vingt minutes après. Une filiale sur le papier n’est pas un pare-feu.
Ce que cela change pour un Swiss VASP (PSAV) ou un fondateur crypto
Pour les entrepreneurs, le projet est une bonne nouvelle sur un point : émettre le stablecoin suisse qu’il définit ne serait pas un monopole bancaire. Les deux nouvelles autorisations seraient ouvertes aux non-banques. En attendant, les règles actuelles s’appliquent pour un Swiss VASP, ou prestataire de services d’actifs virtuels (PSAV). Certaines activités exigent une surveillance anti-blanchiment par un OAR (organisme d’autoréglementation, SRO en anglais) ; d’autres peuvent nécessiter une licence FinTech, une licence bancaire ou une autre autorisation. L’affiliation à un OAR n’est pas une licence crypto générale.
Si vous construisez une activité crypto en Suisse, commencez par deux questions. Qui peut déplacer les actifs du client ? Quelle société doit rembourser le client s’ils disparaissent ? Si les réponses ne sont pas claires, il est trop tôt pour choisir une licence.
FintechLex aide les fondateurs et les investisseurs à choisir la bonne voie en Suisse : sociétés affiliées à un OAR (SRO), demandes d’autorisation et rachat d’entités réglementées. Si vous réfléchissez à un projet de stablecoin ou de crypto en Suisse, écrivez-moi à insight@fintechlex.com.
Rene-Philippe
Sources
Conseil fédéral, projet de modification de la loi sur les établissements financiers (art. 6, 12a, 51r), 22 octobre 2025 ; Association suisse des banquiers, prise de position, 6 février 2026 ; Règlement (UE) 2023/1114 (MiCA), art. 48 ; communiqués de Binance des 30 octobre et 1er–2 novembre 2026 ; TRM Labs, analyse du piratage de Binance, octobre 2026 ; FINMA, Protection des déposants auprès des banques et des maisons de titres ; esisuisse, limite du système 2026–2027 ; FINMA, rapport sur la crise de Credit Suisse, décembre 2023.